A KRÉTA közoktatási adminisztrációs rendszer feltörése kapcsán rengeteg kérdés felmerült. Kell-e félni egy következő támadástól? Mi lesz a diákok és tanárok adataival? És mégis, mire volt jó ez az egész? A világ egyik legjobb hekkerét kérdeztük minderről.
- Hétfőn számolt be arról a Telex, hogy hetekkel ezelőtt adathalász támadás érte a Köznevelési Regisztrációs és Tanulmányi Alaprendszer, azaz a KRÉTA fejlesztőcégét, az eKRÉTA Informatikai Zrt.-t.
- A támadók hozzáfértek a közoktatás minden intézményében használandó adminisztrációs rendszerhez. Ezekben a diákok és a tanárok alapadatai, mint a tajszám vagy az iskolában kapott jegyek mellett olyan érzékeny adatokat is tárolnak, mint a diákok egészségügyi adatai, esetleges fogyatékosságai vagy a pedagógusok HR-adatai.
- A történet szerdán két új fordulatot is vett. Először kiderült, hogy az alkalmazottak már szeptemberben tudtak a Kréta feltöréséről, azonban mindeddig próbálták csendben elkenni a történteket.
- Majd szerda délután a hekkerek mindenki számára elérhetővé tették a rendszer forráskódját.
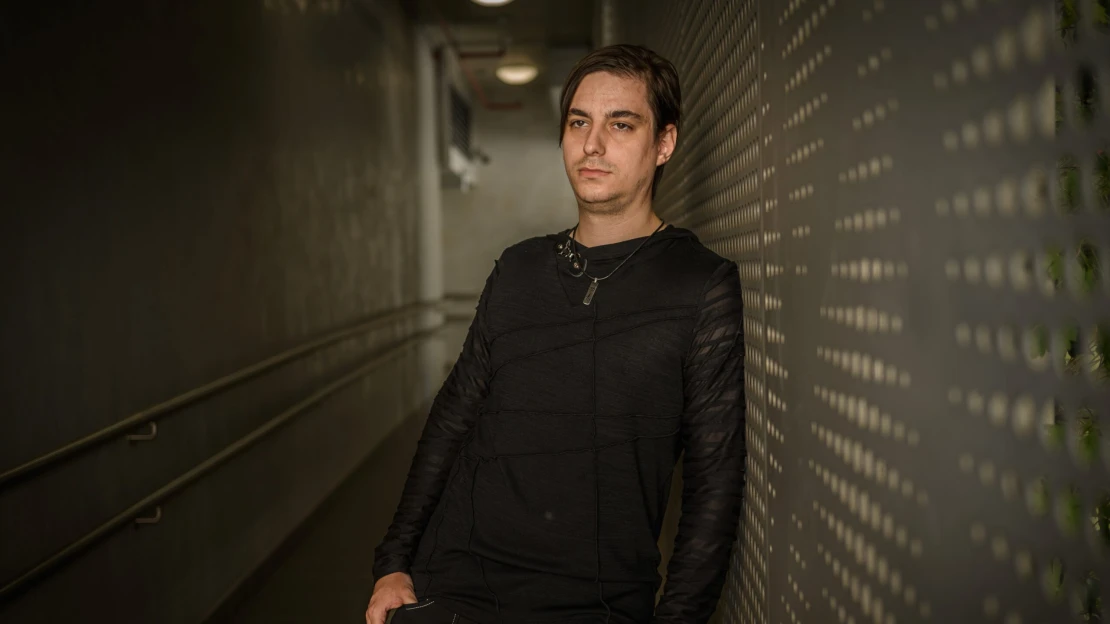
„Feltételezhetően egy maximum kétfős tinédzsercsoport állhat a támadás mögött” – így gondolja Ábrahám Endre, ismertebb nevén Silur, kriptográfus, etikus hekker és kutató, akinek az életútját idén nyáron mutattuk be a Forbes.hu-n. Kiemeli, hogy a hekkerközösségben azonban megoszlanak a vélemények az elkövetők kilétéről, neki is csak feltételezései vannak. A tegnap este nyilvánosságra hozott forráskódba már ő is belenézett, bár nem ásta bele magát tüzetesen.
„Sokkal rosszabb ennél a helyzet már nem lehet”